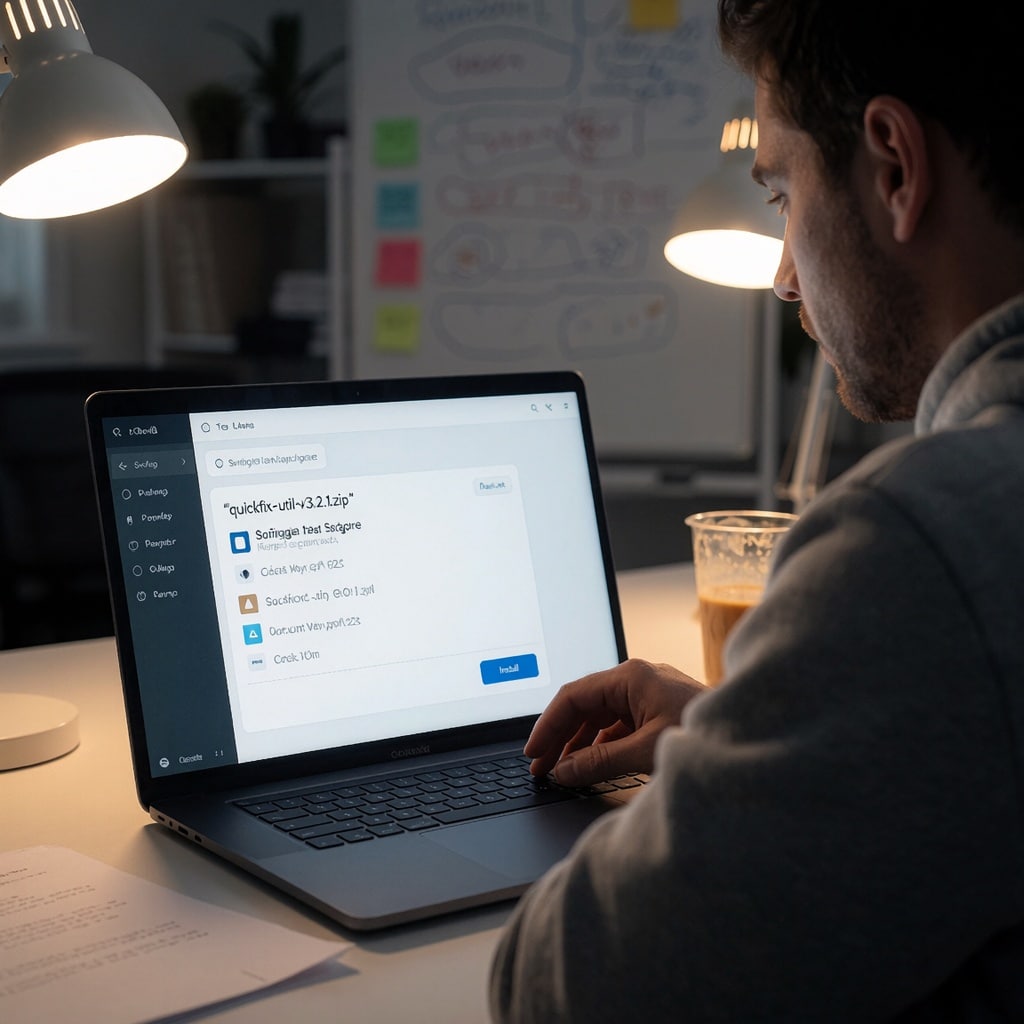
Voilà comment ça se passe, étape par étape : tu tapes ta requête sur ton outil IA — « Dis-moi un package fiable pour [insère ici ta tâche technique] » — et hop ! Une réponse arrive en un clin d’œil, avec un nom de fichier aussi mignon qu’un chaton et un format impeccable. À ce stade, la plupart des boîtes auraient dit « merci bien » et validé sans sourciller. Il faut te dire inlassablement : “Pas chez nous …. car nous avons une règle d’or : *« Vérifie deux fois avant de cliquer sur “Installer”, même si ton IA te fait un câlin virtuel. »*
Pas un conseil anodin, mais une vraie politique qui a sauvé leur peau… et peut-être la tienne aussi. Pourquoi ? Parce que ce « package miracle », aussi crédible qu’il semblait, avait été créé juste quelques jours plus tôt, avec à peine trois téléchargements à son actif. Un signal d’alerte ? Absolument. Un piège évident pour qui sait regarder ? Oui et non. Car le pire dans l’histoire, c’est que ce genre de « faux package » existe bel et bien. Les pirates en ont fait leur spécialité : ils inventent des noms de bibliothèques qui ressemblent à s’y méprendre aux vraies, comme un faux billet de 50 euros qui passe à la lumière. Leur technique ? Du « slopsquatting », ou l’art d’« enquiquiner les développeurs avec des packages bidons » en exploitant leur confiance aveugle envers l’IA.
Et devine quoi ? Ce package malveillant aurait pu ouvrir une porte dérobée dans leurs systèmes, voler des données comme un voleur dans la nuit, ou pire… faire exploser leur réputation sur le net. Bref, une vraie partie de rigolade pour les hackers.